Domain msbwiki.de kaufen?
Wir ziehen mit dem Projekt
msbwiki.de um.
Sind Sie am Kauf der Domain
msbwiki.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain msbwiki.de kaufen?
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
Was sind die wichtigsten Schritte bei der Durchführung einer Schwachstellenanalyse in einem Unternehmen?
1. Identifizierung der Assets und kritischen Systeme im Unternehmen. 2. Durchführung von Schwachstellentests und -scans. 3. Bewertung und Priorisierung der identifizierten Schwachstellen sowie Implementierung von Maßnahmen zur Behebung. **
Ähnliche Suchbegriffe für Schwachstellenanalyse-des-Medikamentenbestellvorgangs-einer
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse-des-Medikamentenbestellvorgangs-einer:
-
Siemens 7MH71231AC10 7MH7123-1AC10 Milltronics MUS Bandwaage: Genauigkeit ± 0.5 -1% der Gesamtmenge bei 25 ... 100 % des Betriebsbereichs mit einer KapazitaetMilltronics MUS Bandwaage: Genauigkeit ± 0.5 -1% der Gesamtmenge bei 25 ... 100 % des Betriebsbereichs mit einer Kapazitaet bis zu 5 000 t/h (5 512 STPH).3265,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
D-Link DES-1005C/E Netzwerk Switch RJ45 0.7 MB/sDer D-Link DES-1005C 5-Port Fast-Ethernet Unmanaged Switch ist eine kompakte, kosteneffiziente Netzwerklösung für Home Offices, SOHO-Anwendungen und kleine Unternehmen, die eine zuverlässige kabelgebundene Netzwerkverbindung ohne komplizierte Einrichtung benötigen. Mit fünf 10/100 Mbit/s Fast-Ethernet-Ports ermöglicht der DES-1005C eine einfache Erweiterung Ihres Netzwerks und den Anschluss mehrerer Geräte wie PCs, Drucker, IP-Kameras oder Router. Dank des Plug-and-Play-Designs ist keine technische Konfiguration erforderlich – anschliessen und sofort loslegen. Alle Ports verfügen über Auto MDI/MDIX, wodurch sich der Switch automatisch an gerade oder gekreuzte Kabel anpasst. IEEE 802.3x Flow Control und das sichere Store-and-Forward-Switching-Verfahren sorgen für effiziente Datenverarbeitung, reduzierte Netzwerküberlastung und stabile Leistung. Der DES-1005C erkennt automatisch inaktive Netzwerkverbindungen und versetzt ungenutzte Ports in den Standby-Modus, um den Energieverbrauch zu senken. Das lüfterlose, kompakte Desktop-Design gewährleistet einen leisen Betrieb und flexible Platzierung in jeder Arbeitsumgebung.11,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
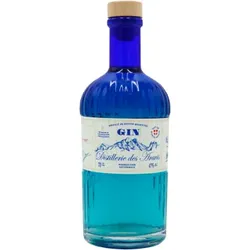
Gin des Aravis - Distillerie des Aravis - 0.7LDer Gin der Distillerie des Aravis ist heute einer der Bestseller des Hauses. Er besticht durch eine einzigartige Mischung aus blumigen Aromastoffen. Seine natürliche blaue Robe, die durch eine Mazeration mit einer kleinen Menge Kohl erreicht wird, entwickelt sich zu einem zarten Rosa, wenn er als Tonic serviert wird. Das gibt dem Gin einen optischen Überraschungseffekt, ohne den Geschmack zu beeinträchtigen. Er offenbart ein blumiges, würziges und duftendes Profil, das vom zitronigen Aroma des Kardamoms dominiert wird. Es erinnert an Kiefernsaft und wird von einem blumigen Bouquet aus Iris, Rose und Angelikawurzel begleitet. Seine Einzigartigkeit rührt von der Fülle seiner aromatischen Inhaltsstoffe, zu denen Orange, Iris, Koriander, Galgant, Kamille, Wacholder, Kardamom, Rose, Angelikawurzel und Zitronengras zählen.45,27 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Faktoren, die bei einer Schwachstellenanalyse in Unternehmen berücksichtigt werden sollten?
Die wichtigsten Faktoren bei einer Schwachstellenanalyse in Unternehmen sind die Identifizierung potenzieller Risiken, die Bewertung ihrer Auswirkungen auf das Unternehmen und die Priorisierung der Maßnahmen zur Risikominimierung. Zudem sollte die Analyse regelmäßig aktualisiert werden, um neue Schwachstellen zu identifizieren und angemessen darauf zu reagieren. Es ist wichtig, dass alle relevanten Abteilungen und Mitarbeiter in den Prozess einbezogen werden, um eine umfassende und effektive Schwachstellenanalyse durchzuführen. **
-
Was sind die typischen Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können?
Typische Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können, sind unzureichende Sicherheitsrichtlinien, veraltete Software oder Hardware sowie mangelnde Schulungen der Mitarbeiter im Umgang mit IT-Sicherheit. Zudem können unsichere Passwörter, fehlende Backups oder unzureichende Firewall-Einstellungen als Schwachstellen identifiziert werden. Darüber hinaus können auch fehlende Updates, ungeschützte Schnittstellen oder unzureichende Zugriffskontrollen als potenzielle Schwachstellen erkannt werden. **
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit sind Penetrationstests, Vulnerability Scanning, Security Audits und Risk Assessments. Penetrationstests sind simulierte Angriffe auf ein System, um Schwachstellen zu identifizieren und zu beheben. Vulnerability Scanning beinhaltet die Verwendung von automatisierten Tools, um nach bekannten Schwachstellen in Systemen und Netzwerken zu suchen. Security Audits sind umfassende Überprüfungen der Sicherheitsrichtlinien, -verfahren und -mechanismen eines Unternehmens, um Schwachstellen aufzudecken. Risk Assessments beinhalten die Bewertung potenzieller Bedrohungen und deren Auswirkungen auf die Unternehmenssicherheit, um angemessene **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Scans und Audits von IT-Systemen und Netzwerken. Anschließend werden die identifizierten Schwachstellen bewertet und priorisiert, um die wichtigsten Risiken zu identifizieren. Daraufhin werden Maßnahmen zur Behebung der Schwachstellen entwickelt und umgesetzt, um die Sicherheit der IT-Infrastruktur und des Unternehmens zu verbessern. Abschließend erfolgt eine regelmäßige Überprüfung und Aktualisierung der Schwachstellenanalyse, um sicherzustellen, dass neue Schwachstellen identifiziert und behoben werden. **
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **
Top-Angebote
Produkte zum Begriff Schwachstellenanalyse-des-Medikamentenbestellvorgangs-einer:
-
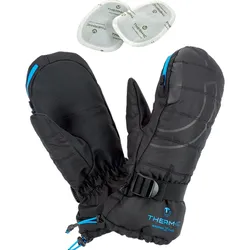
Heiz-Fäustlinge mit einer Tasche des Heizkissens - Warmer Ready GlovesFäustlinge für eine rasche und einfache Erwärmung der Hände! Warmer Ready Fausthandschuhe sind mit einer seitlichen Reißverschlusstasche ausgestattet. Sie dient der Integrierung Ihrer Heizkissen und trägt zu deren perfekten Halt und zu einer besseren Wärmeverteilung bei. Der obere Bereich der Tasche ist aus einem wärmereflektierenden Stoff, der die Wärme im Fausthandschuh garantiert, und im unteren Bereich aus einem dünnen Gewebe für eine optimale Wärmeleitung. Durch den Reißverschluss wird zudem eine gute Wasserfestigkeit der Tasche gewährleistet. Mit den ergonomischen Custom Warmer Therm-ic Heizkissen verwendbar. Für Kinder erhältlich, in drei Farben (blau / grün / rosa).27,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Siemens 7MH71231AC10 7MH7123-1AC10 Milltronics MUS Bandwaage: Genauigkeit ± 0.5 -1% der Gesamtmenge bei 25 ... 100 % des Betriebsbereichs mit einer KapazitaetMilltronics MUS Bandwaage: Genauigkeit ± 0.5 -1% der Gesamtmenge bei 25 ... 100 % des Betriebsbereichs mit einer Kapazitaet bis zu 5 000 t/h (5 512 STPH).3265,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist und Schwachstellenanalyse?
Was ist eine Schwachstellenanalyse? Eine Schwachstellenanalyse ist ein Prozess, bei dem potenzielle Schwachstellen in einem System, einer Organisation oder einem Prozess identifiziert und bewertet werden. Ziel ist es, potenzielle Risiken und Bedrohungen frühzeitig zu erkennen und geeignete Maßnahmen zur Risikominimierung zu ergreifen. Eine Schwachstellenanalyse kann in verschiedenen Bereichen durchgeführt werden, wie z.B. in der Informationssicherheit, im Qualitätsmanagement oder im Projektmanagement. Durch eine systematische Analyse können Schwachstellen frühzeitig behoben und die Sicherheit und Effizienz eines Systems verbessert werden. **
-
Was sind die wichtigsten Schritte bei der Durchführung einer Schwachstellenanalyse in einem Unternehmen?
1. Identifizierung der Assets und kritischen Systeme im Unternehmen. 2. Durchführung von Schwachstellentests und -scans. 3. Bewertung und Priorisierung der identifizierten Schwachstellen sowie Implementierung von Maßnahmen zur Behebung. **
-
Was sind die wichtigsten Faktoren, die bei einer Schwachstellenanalyse in Unternehmen berücksichtigt werden sollten?
Die wichtigsten Faktoren bei einer Schwachstellenanalyse in Unternehmen sind die Identifizierung potenzieller Risiken, die Bewertung ihrer Auswirkungen auf das Unternehmen und die Priorisierung der Maßnahmen zur Risikominimierung. Zudem sollte die Analyse regelmäßig aktualisiert werden, um neue Schwachstellen zu identifizieren und angemessen darauf zu reagieren. Es ist wichtig, dass alle relevanten Abteilungen und Mitarbeiter in den Prozess einbezogen werden, um eine umfassende und effektive Schwachstellenanalyse durchzuführen. **
-
Was sind die typischen Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können?
Typische Schwachstellen, die bei einer Schwachstellenanalyse im IT-Bereich identifiziert werden können, sind unzureichende Sicherheitsrichtlinien, veraltete Software oder Hardware sowie mangelnde Schulungen der Mitarbeiter im Umgang mit IT-Sicherheit. Zudem können unsichere Passwörter, fehlende Backups oder unzureichende Firewall-Einstellungen als Schwachstellen identifiziert werden. Darüber hinaus können auch fehlende Updates, ungeschützte Schnittstellen oder unzureichende Zugriffskontrollen als potenzielle Schwachstellen erkannt werden. **
Ähnliche Suchbegriffe für Schwachstellenanalyse-des-Medikamentenbestellvorgangs-einer
-
D-Link DES-1005C/E Netzwerk Switch RJ45 0.7 MB/sDer D-Link DES-1005C 5-Port Fast-Ethernet Unmanaged Switch ist eine kompakte, kosteneffiziente Netzwerklösung für Home Offices, SOHO-Anwendungen und kleine Unternehmen, die eine zuverlässige kabelgebundene Netzwerkverbindung ohne komplizierte Einrichtung benötigen. Mit fünf 10/100 Mbit/s Fast-Ethernet-Ports ermöglicht der DES-1005C eine einfache Erweiterung Ihres Netzwerks und den Anschluss mehrerer Geräte wie PCs, Drucker, IP-Kameras oder Router. Dank des Plug-and-Play-Designs ist keine technische Konfiguration erforderlich – anschliessen und sofort loslegen. Alle Ports verfügen über Auto MDI/MDIX, wodurch sich der Switch automatisch an gerade oder gekreuzte Kabel anpasst. IEEE 802.3x Flow Control und das sichere Store-and-Forward-Switching-Verfahren sorgen für effiziente Datenverarbeitung, reduzierte Netzwerküberlastung und stabile Leistung. Der DES-1005C erkennt automatisch inaktive Netzwerkverbindungen und versetzt ungenutzte Ports in den Standby-Modus, um den Energieverbrauch zu senken. Das lüfterlose, kompakte Desktop-Design gewährleistet einen leisen Betrieb und flexible Platzierung in jeder Arbeitsumgebung.11,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Gin des Aravis - Distillerie des Aravis - 0.7LDer Gin der Distillerie des Aravis ist heute einer der Bestseller des Hauses. Er besticht durch eine einzigartige Mischung aus blumigen Aromastoffen. Seine natürliche blaue Robe, die durch eine Mazeration mit einer kleinen Menge Kohl erreicht wird, entwickelt sich zu einem zarten Rosa, wenn er als Tonic serviert wird. Das gibt dem Gin einen optischen Überraschungseffekt, ohne den Geschmack zu beeinträchtigen. Er offenbart ein blumiges, würziges und duftendes Profil, das vom zitronigen Aroma des Kardamoms dominiert wird. Es erinnert an Kiefernsaft und wird von einem blumigen Bouquet aus Iris, Rose und Angelikawurzel begleitet. Seine Einzigartigkeit rührt von der Fülle seiner aromatischen Inhaltsstoffe, zu denen Orange, Iris, Koriander, Galgant, Kamille, Wacholder, Kardamom, Rose, Angelikawurzel und Zitronengras zählen.45,27 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Génépi des Alpes - Distillerie des Aravis - 0.7LEin typischer handwerklicher Alpenlikör, der in La Clusaz im Herzen von Hochsavoyen hergestellt wird. Er wird nach traditionellem Verfahren aus der Genépi-Pflanze destilliert. Er enthüllt einen klaren, pflanzlichen Duft, der durch blumige Noten bereichert wird. Die Destillerie fügt Genepi-Zweige direkt in die Flasche ein. Diese Geste intensiviert die Aromen und stellt gleichzeitig eine authentische visuelle Signatur dar. Rund und ausgewogen, präsentiert er sich mit einem blumigen Abgang, der an Bergblüten erinnert. Er kann pur als Digestif genossen werden – leicht gekühlt – oder er verleiht Cocktails einen alpinen Touch.39,15 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit sind Penetrationstests, Vulnerability Scanning, Security Audits und Risk Assessments. Penetrationstests sind simulierte Angriffe auf ein System, um Schwachstellen zu identifizieren und zu beheben. Vulnerability Scanning beinhaltet die Verwendung von automatisierten Tools, um nach bekannten Schwachstellen in Systemen und Netzwerken zu suchen. Security Audits sind umfassende Überprüfungen der Sicherheitsrichtlinien, -verfahren und -mechanismen eines Unternehmens, um Schwachstellen aufzudecken. Risk Assessments beinhalten die Bewertung potenzieller Bedrohungen und deren Auswirkungen auf die Unternehmenssicherheit, um angemessene **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und Unternehmenssicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Scans und Audits von IT-Systemen und Netzwerken. Anschließend werden die identifizierten Schwachstellen bewertet und priorisiert, um die wichtigsten Risiken zu identifizieren. Daraufhin werden Maßnahmen zur Behebung der Schwachstellen entwickelt und umgesetzt, um die Sicherheit der IT-Infrastruktur und des Unternehmens zu verbessern. Abschließend erfolgt eine regelmäßige Überprüfung und Aktualisierung der Schwachstellenanalyse, um sicherzustellen, dass neue Schwachstellen identifiziert und behoben werden. **
-
Wie kann eine umfassende Schwachstellenanalyse dazu beitragen, die Sicherheit und Effizienz eines Systems zu verbessern? Welche Methoden und Werkzeuge werden für eine erfolgreiche Schwachstellenanalyse eingesetzt?
Eine umfassende Schwachstellenanalyse kann dazu beitragen, potenzielle Sicherheitslücken und Schwachstellen in einem System aufzudecken, um diese gezielt zu beheben und die Sicherheit zu erhöhen. Durch die Identifizierung von Schwachstellen können auch Effizienzprobleme aufgedeckt und behoben werden, um die Leistung des Systems zu optimieren. Für eine erfolgreiche Schwachstellenanalyse werden verschiedene Methoden und Werkzeuge eingesetzt, wie zum Beispiel Penetrationstests, Vulnerability Scans, Code-Analysen, Sicherheitsaudits und Sicherheitsrichtlinien. Diese helfen dabei, Schwachstellen zu identifizieren, zu bewerten und Maßnahmen zur Behebung oder Abschwächung der Risiken zu entwickeln **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.